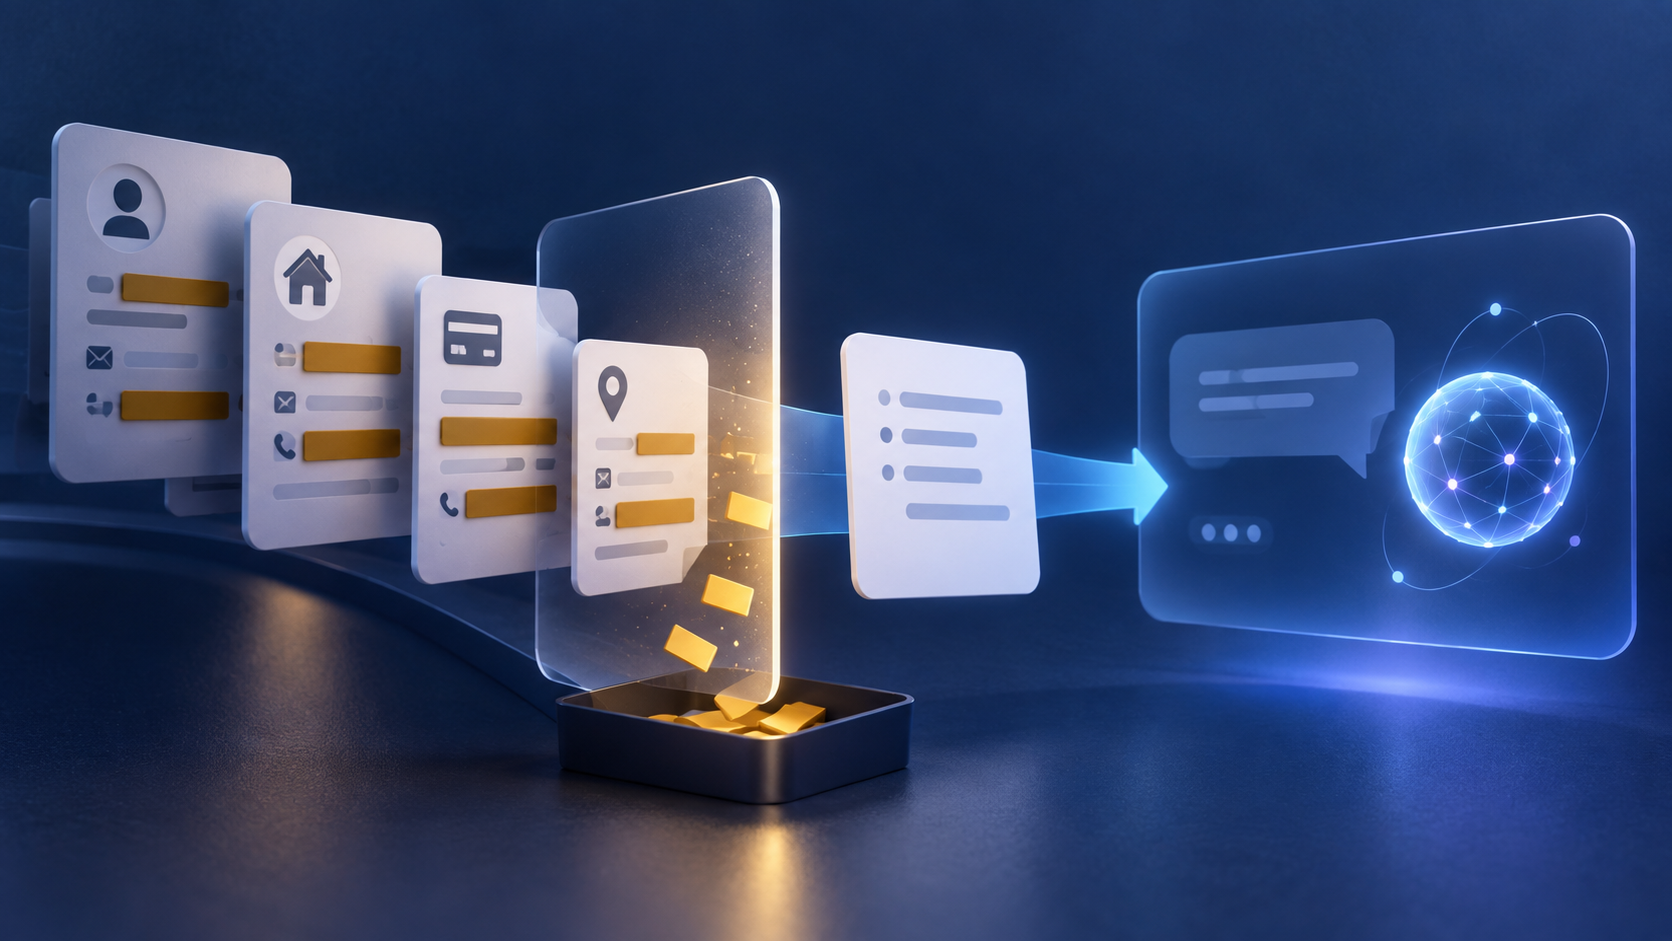
ChatGPTに文章の推敲や質問を投げるとき、実在の氏名や社内のやり取りをどこまで入力してよいか迷うことはないでしょうか。 あるいは、誤って機密性の高い内容を送信してしまい、対処手順を確認したい状況かもしれません。
設定を変更してモデル改善への利用をオフにしても、どのような情報でも自由に入力してよい許可証にはなりません。
入力前の判断基準、5つの置き換え例、送信後の対処手順を解説しました。
ChatGPTに個人情報を入れる前の結論
ChatGPTを利用する際の方針は明快です。 設定に頼る前に、目的の達成に不要な識別情報をあらかじめ外す運用を徹底する必要があります。
プライバシー設定や一時チャットは、送信データの保持やモデル改善への利用範囲を調整する仕組みにすぎず、入力した情報の安全をすべて保証するものではありません。
渡す情報は、次の3基準で判断しましょう。
- 必要最小限:目的に直結しない個人名や組織名は最初から含めない
- 架空値への置換:文脈維持に必要な要素は実在しない仮名や記号へ置き換える
- 組織ルールの優先:業務データは個人の判断ではなく所属組織の規程に従う
ChatGPTにそのまま入力しない情報
本人や関係者が特定される情報、または漏洩時の影響が大きいデータは、そのまま入力しない方が良いです。
具体的には、次の5区分に該当する情報が対象です。
- 認証情報:パスワード、APIキー、認証コードなどの秘密情報
- 金融および決済情報:クレジットカード番号、銀行口座番号、暗号資産の秘密鍵、ログインID
- 健康や医療に関する情報:個人の病歴、診断結果、服用中の薬剤名、身体的特徴
- 第三者の個人情報:同意のない顧客の氏名、取引先担当者名、住所、電話番号、メールアドレス
- 未公開の契約書や社内情報:未公開製品の仕様、財務データ、締結前の契約条項、社内議事録
公開情報であっても依頼の目的と無関係なら省くのが原則です。 「公開されているか」ではなく「回答に必要な情報か」を基準に精査します。
5つの文書はどこまで置き換えればよいか
実務や日常で頻出する5場面について、何を伏せてどの構造を残すかを確認します。
| 文書の種類 | 削る項目、隠すべき項目 | 架空の置換例(入力文) |
|---|---|---|
| 1. 履歴書や職務経歴書 | 氏名、生年月日、現職や前職の正式な企業名、具体的な取引先名 | 「IT企業(従業員約100名)でWebアプリケーション開発を3年間担当したエンジニアの職務要約を作成してください。主な実績は……」 |
| 2. 顧客からの問い合わせメール | 顧客の氏名、会社名、電話番号、注文ID、個別の請求金額 | 「BtoBのSaaSサービスにおいて、納期遅延に関するお詫びメールの返信文案を作成してください。相手の要望は……」 |
| 3. 個人の健康相談 | 氏名、年齢、受診した病院名、担当医師名、詳細な処方箋番号 | 「30代男性。数日前から軽い頭痛が続いています。一般的な受診の目安や、医師に伝えるべき観察項目を整理してください」 |
| 4. 契約書や請求書の文面 | 甲乙の正式名称、契約締結日、個別の取引金額、独自の特約事項 | 「業務委託契約における一般的な秘密保持条項(NDA)の構成要素と、注意すべきポイントを箇条書きで教えてください」 |
| 5. 認証情報や環境変数 | 実際のパスワード、APIトークン、秘密鍵、本番サーバーのIPアドレス | 「Node.jsで環境変数(例: process.env.API_KEY)を安全に読み込むコードのサンプルを提示してください」 |
履歴書は職種、経験年数、技術スタックがあれば推敲でき、顧客メールも状況の前提さえ共有できれば適切な言い回しを作成できます。 健康相談は医療診断を行えないため一般的な受診指針の整理にとどめ、契約書やコードは仮名や抽象表現に差し替えて依頼すれば用を足せます。
プロンプトの書き方は、以下の解説も参考にしてください。

ダウンロード済みモデルをオフラインで使用する場合は、入力を端末外へ送らずに処理できます。モデルの検索とダウンロード、ランタイム更新、ローカルネットワーク公開は別に通信や設定の確認が必要です。
学習オフと履歴とメモリと一時チャットは別の設定
ChatGPTのデータ管理機能は、役割がそれぞれ異なります。 「1つ設定を変えたから安全」と思い込まないよう注意しましょう。
| 項目 | 変わること | 変わらないこと、別途確認が必要なこと | 読者が取るべき行動 |
|---|---|---|---|
| Improve the model for everyone(モデル改善) | 今後の会話をモデルの学習や改善に使用するかどうか | 過去のチャット履歴の表示、メモリ機能の動作、入力自体の安全性とは別。任意にフィードバックを送信した場合は関連会話が学習に使われ得る | オフにしても機密情報は入力しない |
| Chat history、delete、archive(履歴、削除、アーカイブ) | 左側サイドバーの一覧表示および保持状態 | アーカイブは非表示にするだけで削除ではない | 消したい場合はアーカイブではなく「Delete」を実行する |
| Memory(メモリ機能) | 将来の応答のためにChatGPTが記憶や参照を行う情報 | メモリの元となったチャット履歴や添付ファイルは別に残り得る | 記憶内容を定期的に確認し、不要な項目を個別に削除する |
| Temporary Chat(一時チャット) | 一時チャットのまま保存しない場合、チャット履歴に残らず、モデル改善に使われず、新規メモリも作成されない。保存した場合は通常チャットへ変わり、履歴、パーソナライズ、モデル改善設定に従う | 安全目的で最大30日間システム側に保持され得る。パーソナライズ有効時は既存メモリ等を参照する可能性あり | 重要な情報は避け、非パーソナライズ設定の挙動も確認する |
| Shared links(個人アカウントの共有リンク) | 会話をWebリンクとして外部に公開できる(Business、Enterprise、Edu等では対象メンバーに限定) | リンクを知る第三者が閲覧可能。相手が会話を続けて作成した別会話はリンク削除後も残り得る | 共有リンクを作成したチャットに個人情報が含まれていないか最初に確認する |
| Business、Enterprise、Edu、API | 送信された事業データが既定でモデル改善に使用されない | 管理者権限、保持設定、接続アプリ、社内規程を契約と設定ごとに確認する必要がある | 社内の利用ガイドラインや管理者の設定方針を確認する |
公式ヘルプ文書では、一時チャットはパーソナライズ有効時に既存メモリを参照し得ると説明されています。一方、別のヘルプ文書には一時チャットで既存メモリを使わないという説明が残っており、仕様の記述に差異が見られます。
一時チャットであっても完全な匿名空間と過信せず、設定状態を確かめましょう。
個人情報を入れてしまった後に確認する順番
誤って機密情報を送信してしまった場合は、次の順番で残存リスクを抑えます。
共有リンクの有無を確認し、削除する
該当のチャットから共有リンク(Shared link)を作成していた場合は、ただちに削除します。
共有リンクを削除しても、相手が会話を続けて作成した別会話は消せません。また、元のチャット自体も別途削除する必要があります。チャット自体を削除する(アーカイブと間違えない)
サイドバーから「Delete」を実行します。
「Archive(アーカイブ)」は一覧から隠すだけでデータは残るため注意してください。
削除実行後は原則30日以内にシステムから削除されます(法的義務等による例外を除く)。メモリの設定画面を確認する
設定の「Personalization」や「Memory」を開き、該当情報が記憶されていたら個別に削除します。同じ情報を含むファイルや別チャット、連携アプリを確認する
同じ機密情報を別チャットや添付ファイル、外部連携ツールで送信していないか点検します。- 認証情報やAPIキーなら即座に失効と再発行を行う
パスワードやAPIキーは、発行元サービスの漏えい対応手順に従い、可能なら直ちに無効化(Revoke)、再発行、またはパスワード変更を行ってください。
仕事で使うなら個人向け設定だけで決めない
業務でChatGPTを利用する場合は、個人向けプランの設定画面だけで安全性を判断してはいけません。
ChatGPT Business、Enterprise、EduやAPIでは、送信された事業データが既定でモデル改善に使用されません。
ただし、モデル学習に使われないことと業務データの安全管理は別問題です。 管理者権限、データの保持設定、接続する外部連携アプリ、所属組織のセキュリティ規程への適合を契約と設定ごとに確認する必要があります。
業務効率化については、以下の記事でも解説しています。

日本の個人情報取扱事業者が生成AIサービスを利用する際は、個人情報保護委員会の注意喚起資料も確認してください。 要配慮個人情報の取り扱いや本人同意など法的な判断が必要なケースは、社内の法務部門や専門家へ相談してください。
迷ったときの入力前チェックリスト
送信ボタンを押す前に、以下の5項目を確認してください。
- その情報は回答を得るために本当に必要か?
(目的と無関係な個人名、社名、ID、日付は含まれていないか) - 本人や特定の組織を識別できる要素が含まれていないか?
(組み合わせによって対象を絞り込めないか) - 仮名や記号、抽象的な表現に置き換えられないか?
(「A社」「30代エンジニア」などの架空値で代用できないか) - 漏洩した際に影響が生じる秘密情報ではないか?
(パスワード、APIキー、未公開の契約条項が含まれていないか) - 所属組織の利用ルールや社内ガイドラインに反していないか?
(許可されていない業務データを入力していないか)
懸念がある項目は、文章の抽象化や不要項目の削除を行ってから送信しましょう。
まとめ:設定より先に、渡す情報を減らす
ChatGPTを扱う際の要点は、設定に依存することではありません。 手元で渡す情報をあらかじめ減らす運用ルールを徹底することです。
実在の名称を仮名へ置き換え、目的外の属性を削ることで、外部へ送信されるデータそのものを最小限に抑えられます。 入力前のデータ最小化を習慣づけ、送信する情報の範囲を絞りながら活用しましょう。